
Im Rahmen eines zielgerichteten Sicherheitsmanagements spielen der Grundschutz und ein strukturierter Ansatz wie das ISMS eine ausschlaggebende Rolle. Ein Betreiber einer Kritischen Infrastruktur, beispielsweise eines regionalen Energieversorgers, könnte festlegen, dass zentrale Systeme gemäß ISO 27001 regelmäßig überprüft und angepasst werden, um den Anforderungen an Vertraulichkeit, Integrität und Verfügbarkeit gerecht zu werden. Dabei betrachtet er unterschiedliche Anlagen und fragt gezielt nach den Folgen eines Ausfalls, um etwa im Stromnetz Notfallpläne und Priorisierungen festzulegen. Auch im Gesundheitswesen ist die Aufrechterhaltung des Betriebs von lebenswichtigen Geräten entscheidend. Investitionen werden mit dem erwarteten Return on Security Investment abgewogen, indem Kosten für präventive Maßnahmen gegen potenzielle Schäden durch Angriffe gestellt werden. Jedes identifizierte Risiko wird systematisch bewertet, etwa indem die Schwachstellen eines IT-Systems in einem Krankenhaus oder einer Wasseraufbereitungsanlage analysiert werden. Nur durch diese Verbindung aus wirtschaftlicher und technischer Perspektive lässt sich der Schutzbedarf angemessen decken und die Sicherheit in einer zunehmend vernetzten Welt gewährleisten.
Angriffe auf digitale Systeme erfolgen meist über bestimmte Angriffsvektoren, die entweder menschliche Schwächen oder technische Lücken ausnutzen. Beispielsweise könnte eine Mitarbeiterin eine E-Mail mit Malware-Anhang erhalten, die als harmloser interner Newsletter getarnt ist – ein klassischer Fall von Phishing, der nicht nur mit Ransomware, sondern auch mit weiteren Schadprogrammen arbeitet. Social Engineering nutzt das Vertrauen und die Unaufmerksamkeit Einzelner, etwa durch überzeugende Telefonanrufe oder täuschend echte Nachrichten, um sensible Informationen zu erlangen oder Systeme zu kompromittieren. Parallel dazu gehören Großangriffe mittels Spam weiterhin zu den Standards: So könnte eine Versandaktion von Hunderttausenden E-Mails innerhalb einer Businesssoftware eine Abwehrreaktion auslösen und Produktivitätsverluste nach sich ziehen. Noch gefährlicher kann Spoofing in Form von gefälschten Absenderadressen werden, wenn zentrale Zugangsberechtigungen erschlichen oder interne Prozesse manipuliert werden. Das Unterscheiden und Erkennen dieser Bedrohungen ist eine dauerhafte Aufgabe, weil sich die Methoden stetig weiterentwickeln und praktisch jede Komponente einer Organisation Ziel eines Angriffs werden kann.
Der Überblick über das eigene System ist durch die Vielzahl verwendeter Komponenten herausfordernd. Unternehmen und Behörden müssen daher Maßnahmen wie OSINT nutzen, um frühzeitig externe Hinweise auf neue Schwachstellen zu erkennen. Eine vollständige Software Bill of Materials hilft dabei, die eingesetzten Programme zu katalogisieren und ihr Risiko zu steuern. Im Rahmen des Schwachstellenmanagements werden entdeckte Schwachstellen nach Priorität behandelt und mit aktuellem Threat Intelligence abgeglichen, was zu gezielten Updates oder zusätzlichen Schutzmaßnahmen führen kann. So könnte ein fiktives Krankenhaus gegebenenfalls den Hinweis auf eine Sicherheitslücke in einer medizinischen Dokumentationssoftware auswerten, diese mit dem Schwachstellenmanagement priorisieren und daraufhin schnell einen Patch einspielen. Die Fähigkeit, die aktuelle Lage auf Basis dieser vielfältigen Informationen zu bewerten, entscheidet letztlich über die Aktionsschnelligkeit beim Eindämmen möglicher Schäden.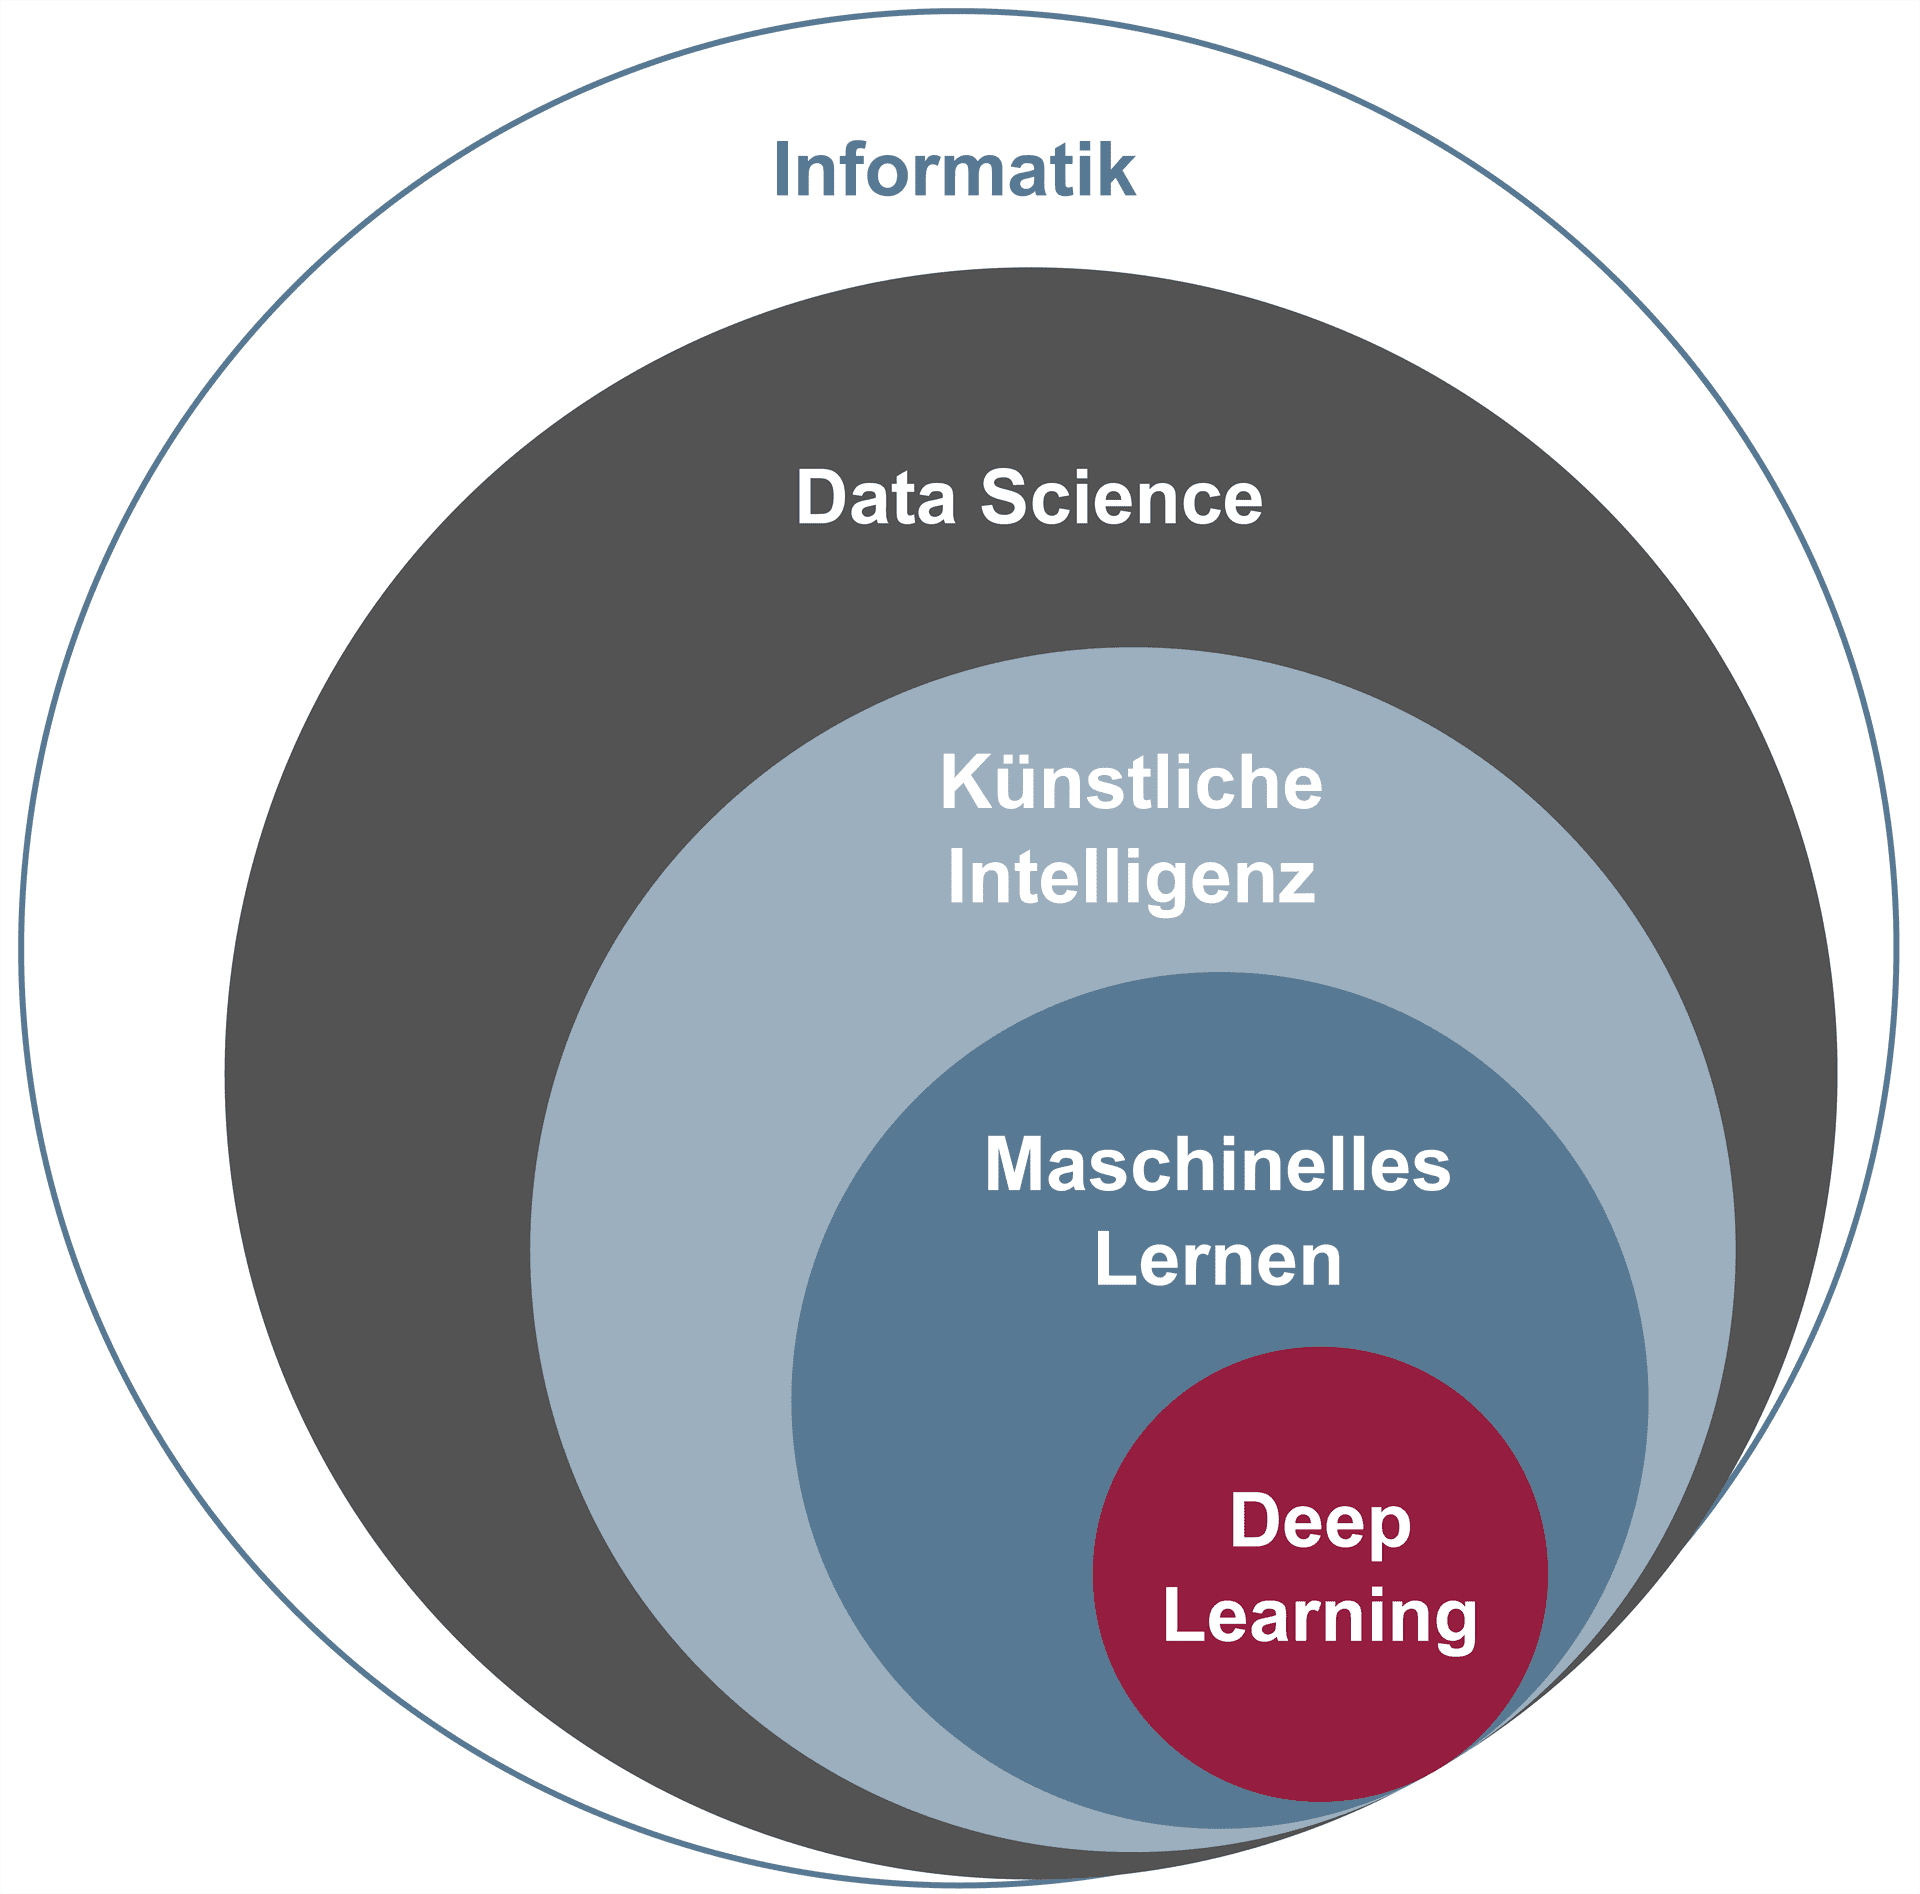
Technische Schutzmaßnahmen basieren auf einem Schichtmodell, wobei jede Schicht eigenständige Aufgaben übernimmt. Am Anfang steht die Authentifikation, also die sichere Überprüfung von Identitäten – das kann durch Passwörter und zusätzliche Verfahren wie CAPTCHA erfolgen, um automatisierte Angriffe abzuwehren. Bei der Absicherung der Netzwerkübergänge sind Firewalls wichtige Kontrollinstanzen, welche den Datenverkehr überwachen und bestimmte Kommunikationsmuster blockieren. Hochsensible Schlüssel zur Datenverschlüsselung werden beispielsweise in einem speziell abgesicherten HSM gelagert, um sie vor externen Angriffen zu schützen und eine Trennung zwischen Daten und Schlüsseln zu verwirklichen. Verschlüsselte Verbindungen werden meist mit Protokollen wie TLS und Algorithmen wie RSA realisiert, sodass vertrauliche Informationen nicht unverschlüsselt durch das Netz übertragen werden. Für Integritätsnachweise und sichere Geräte-Identitäten werden TPM eingesetzt, die gerätespezifische Schlüssel erzeugen und speichern können. Moderne Sicherheitskonzepte vertrauen dabei nicht mehr auf einen alleinigen Schutzwall, sondern setzen auf Zero Trust, bei dem jede einzelne Aktion individuell authentifiziert und überprüft wird, etwa bei Zugriffen auf sensible Personal- oder Finanzdaten innerhalb eines Unternehmensnetzwerks.
Für die digitale Gesellschaft ist nicht nur Technik, sondern zunehmend auch Wissen entscheidend. Der bewusste Umgang mit Privatsphäre verlangt von jedem Einzelnen Überlegungen, wie viele Informationen preisgegeben werden und welche Kanäle genutzt werden. Die Einführung von Blockchain erleichtert zwar die Nachvollziehbarkeit von Transaktionen, bringt aber neue Herausforderungen an Datenschutz und Konsensmechanismen mit sich und erfordert Anpassungen in der Regulierung. Filterblasen verstärken sich durch die Personalisierung von Inhalten, weil Algorithmen Vorlieben ständig auswerten; dies beeinflusst die Wahrnehmung von Bedrohungen aus dem Bereich der Cyber-Sicherheit, da bestimmte Sicherheitsaspekte in der eigenen Filterblase unterrepräsentiert sein können. Die Diskussion um Künstliche Intelligenz und die Möglichkeit einer Singularität mahnt zu kritischem Denken: Es bleibt offen, wie weitreichend KI Systeme tatsächlich unsere Informationsauswertung oder Schutzmechanismen in Zukunft beeinflussen werden. Literatur wie das Lehrbuch Cyber-Sicherheit von Pohlmann hilft, grundlegende Architektur- und Schutzkonzepte zu verstehen, technologische Entwicklungen besser zu beurteilen und verschiedene Sichtweisen zu reflektieren.
Zusammenfassend zeigt sich, dass Cyber-Sicherheit ein vielschichtiges Zusammenspiel technischer, organisatorischer und gesellschaftlicher Aspekte ist. Vom Schutz der Kritischen Infrastruktur über die Abwehr aktueller Angriffe bis zum bewussten Umgang mit Privatsphäre und Information reichen die Herausforderungen. Ziel bleibt es, Risiken frühzeitig zu erkennen, Schutzmaßnahmen bedarfsorientiert umzusetzen und die Entwicklung kontinuierlich zu begleiten.